8 мин
Портал самообслуживания сотрудников: платформы 2025 и интеграции
Портал самообслуживания сотрудников: какие платформы выбрать в 2025 и как спроектировать интеграции с AD, ITSM и базой знаний без дублей.
Зачем компании портал и где обычно болит
Портал самообслуживания сотрудников нужен там, где люди каждый день отвлекаются на одно и то же: куда подать заявку, кто согласует, где посмотреть статус. Когда ответы и формы разнесены по почте, чатам и разным системам, время уходит не на работу, а на поиски правильного входа.
Обычно сотрудники хотят сами закрывать простые и частые задачи: получить справку или документ (отпуск, командировка, кадровые данные), запросить доступ (почта, папки, бизнес-системы), оформить заявку на IT-услугу (оборудование, ПО, ремонт), быстро найти понятный ответ (инструкции, правила, шаблоны) и видеть статус и сроки без звонков и «напоминаний».
Боль появляется, когда нет единого места и единых правил. Дубли в заявках возникают, потому что человек не видит, что запрос уже создан, или не понимает, какой тип выбрать. Дубли в базе знаний появляются, когда разные команды пишут «свою» инструкцию на одну тему, а через месяц эти инструкции начинают противоречить друг другу. Итог простой: растет очередь, падает доверие, а поддержка тратит время на уточнения вместо решения.
Успех портала измеряется не «сколько страниц запустили», а понятными метриками: меньше обращений по типовым вопросам, быстрее время до первого ответа и до закрытия, меньше возвратов на доработку, прозрачный статус на каждом шаге. Если сотрудник видит, что запрос принят, кто согласует и когда ждать результат, напряжение заметно снижается.
Обычно вовлечены несколько команд: HR (правила и документы), IT (каталог услуг и заявки), безопасность (доступы и права), а также владельцы знаний (кто отвечает за статьи и их актуальность). Простой пример: новичок просит доступ к системе и инструкцию по первому входу. Без портала он пишет в чат, потом в IT, потом в HR. С порталом он выбирает один запрос и получает и доступ, и актуальную статью, без лишних переписок.
Определяем границы: HR и IT, роли и данные
Хороший портал самообслуживания начинается не с дизайна, а с границ. Если смешать HR-вопросы (персональные данные, отпуска, справки) и IT-вопросы (доступы, оборудование, инциденты) в одну кашу, получите конфликты прав, дубли данных и длинные согласования.
Рабочий принцип такой: разделяйте по смыслу, объединяйте по удобству пользователя. Часто помогает схема:
- единый вход и профиль пользователя (SSO, общая навигация), но разные процессы и права доступа;
- HR хранит и подтверждает данные о сотруднике, IT - данные об учетках, доступах и активах;
- общие сценарии (онбординг, офбординг) строятся как сквозные цепочки с передачей задач между HR и IT.
Дальше договоритесь, какие данные для портала критичны и кто их главный источник. Обычно это оргструктура, должности, локации, роли (что можно запрашивать и согласовывать), а также активы (ноутбуки, телефоны, лицензии, виртуальные рабочие места). Пример: сотрудник перевелся в другой филиал. HR меняет локацию и подразделение, а IT автоматически пересматривает набор доступов и закрепленное оборудование. Так не приходится раздавать права вручную и терять контроль.
Каналы доступа лучше планировать заранее. Веб - база, мобильный - быстрые действия (согласовать, проверить статус), корпоративные мессенджеры вроде Teams - удобный вход к типовым операциям. Почта полезна как входной канал (принять запрос и создать заявку), но не как место хранения знаний и статусов.
С самого начала зафиксируйте требования к безопасности и аудиту. Минимум, который обычно нужен:
- кто видел данные и почему (права по ролям и подразделениям);
- кто утвердил запрос и когда;
- кто менял данные или настройки и что именно;
- сроки хранения логов и правила доступа к ним.
Эти договоренности потом сильно упростят интеграции с AD, ITSM и базой знаний: заранее понятно, где «истина», кто отвечает и кто имеет право менять.
Какие платформы рассматривать в 2025
Платформа для портала самообслуживания должна решать две задачи: дать людям понятный единый вход и не превратить интеграции в бесконечные доработки. В 2025 чаще всего выбирают из нескольких подходов. Правильный выбор зависит не от моды, а от того, где уже живет работа: в ITSM, в Microsoft 365 или в экосистеме Atlassian.
ServiceNow Employee Center обычно выбирают, когда нужен один фронт для многих процессов сразу: IT, HR, безопасность, закупки, доступы. Сильная сторона - единая витрина услуг и согласований, аналитика и управление знаниями. Минус - высокая стоимость владения и требования к зрелости процессов: без четких владельцев сервисов портал быстро становится «свалкой форм».
Jira Service Management в паре с Confluence подходит, когда главный запрос - заявки, каталог услуг и база знаний «в одной связке». Это хороший вариант для команд, которые уже ведут проекты и поддержку в Jira. Важно заранее договориться о правилах статусов, очередей и структуре знаний, иначе начнут появляться похожие статьи и формы.
Microsoft 365 (SharePoint, Power Platform, Teams) логично выбирать, если сотрудники уже живут в Teams, а документы и коммуникации завязаны на Microsoft. Такой портал часто получается самым привычным для пользователей, а простые сценарии можно собрать без тяжелой разработки. Риск - разрастание «самодельных» форм и списков, которые потом трудно поддерживать, если не назначить ответственного за данные и архитектуру.
Freshservice или BMC Helix обычно рассматривают, когда нужен ITSM с порталом и каталогом услуг, но без долгой и дорогой кастомизации. Это прагматичный путь, если процессы относительно стандартные и не хочется строить платформу «на годы».
Перед тем как фиксировать выбор платформы самообслуживания 2025, задайте вендору и интеграторам вопросы по практическим деталям:
- какие есть готовые коннекторы и насколько полные API для AD/SSO, ITSM и базы знаний;
- как устроены роли и права: можно ли разделить HR и IT, скрывать поля и статьи по группам;
- где будет «источник правды» для справочников (сотрудники, подразделения, активы) и как решается дедупликация;
- какие есть отчеты по эффективности: самообслуживание, время до решения, популярные услуги;
- локальные требования: хранение данных, аудит, журналы, требования к доступности.
Пример: если в компании все обращения уже идут через Jira, а сотрудники общаются в Teams, иногда лучше оставить заявки в JSM, а входную точку сделать в Teams, чтобы не ломать привычки. Но заранее опишите, где создаются заявки, где живут статьи и кто отвечает за порядок. Иначе портал быстро теряет доверие.
Архитектура: кто главный источник и как избежать дублей
Дубли почти всегда появляются, когда портал пытается стать еще одной базой данных. Для портала самообслуживания сотрудников правило простое: портал показывает и помогает оформить запрос, а «правда» живет в системах-источниках.
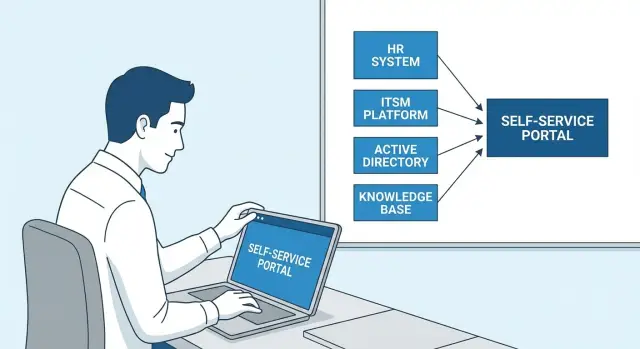
Сначала зафиксируйте, где какие данные главные. Часто это выглядит так: кадровые данные и оргструктура в HRIS, учетные записи и группы в AD или Entra ID, обращения и каталог услуг в ITSM, активы в CMDB, статьи и инструкции в базе знаний. Если порталу нужна копия, она должна быть вторичной и обновляться автоматически.
Назначьте владельцев данных. Без этого интеграции ломаются не технически, а организационно: непонятно, кто меняет поля, кто утверждает правила, кто отвечает за актуальность.
Единые идентификаторы: один сотрудник - одна запись
Чтобы не плодить «Иванов И.И. (2)», договоритесь о ключах, по которым системы связывают человека и его учетку. На практике выбирают 2-3 стабильных идентификатора и используют их везде:
- табельный номер из HRIS как главный ключ сотрудника;
- UPN или email для входа и уведомлений;
- GUID из каталога (AD/Entra ID) для технической связки.
Идентификаторы должны быть неизменными или иметь понятные правила смены (например, при смене фамилии).
Как подключать системы: простыми словами
Интеграцию выбирают по тому, как быстро должны появляться изменения и насколько критична точность. Есть четыре понятных подхода: прямые API-запросы (онлайн), события (сразу после изменения), обмен по расписанию (раз в час или раз в ночь) и промежуточный слой вроде шины или ETL (когда источников много). Для прав доступа и блокировок нужна почти мгновенная синхронизация, а для отчетных полей оргструктуры часто достаточно расписания.
Хороший тест архитектуры: если завтра меняется HRIS или ITSM, портал должен пережить это без ручного переноса данных, только через адаптацию интеграции.
Интеграция с AD и SSO: учетные записи и права
Если портал самообслуживания не опирается на корпоративный каталог, он быстро превращается в отдельный «остров» с ручными учетками, разными паролями и хаосом в доступах. Active Directory или Entra ID дают порталу единый вход (SSO), понятные группы безопасности и базовые данные о человеке. Эти данные можно использовать в правилах и маршрутах согласований.
SSO обычно делают через SAML или OpenID Connect (OIDC). SAML чаще встречается в классических корпоративных приложениях и подходит, когда портал работает как сервис-провайдер и важны привычные механизмы enterprise-среды. OIDC удобнее для современных веб- и мобильных интерфейсов, особенно если вы активно используете API. На практике выбор зависит от того, что лучше поддерживает платформа и ваш IdP, а также от требований безопасности.
Отдельный вопрос - какие атрибуты синхронизировать, чтобы не плодить дублей и не править карточки вручную. Минимальный набор, который почти всегда дает пользу:
- подразделение и локация (для правил видимости и заявок);
- должность (для шаблонов запросов и доступа к витринам);
- руководитель (для согласований);
- статус сотрудника (активен, в отпуске, уволен);
- идентификатор (табельный номер или другой неизменяемый ключ).
Права лучше строить по принципу минимальных прав. Роли портала отвечают за действия (создать заявку, утверждать, администрировать), а членство в группах безопасности определяет, к каким услугам и данным человек имеет доступ. Не делайте «суперроль» для всех руководителей без ограничений по подразделению.
Продумайте жизненный цикл заранее: прием, перевод, отпуск, увольнение, блокировка. Например, при увольнении учетная запись может блокироваться в AD сразу, но доступ к порталу для закрытия задач HR иногда нужен ограниченно и на короткое время. Это лучше решать отдельной ролью и сроками, а не ручными исключениями.
Интеграция с ITSM: заявки, каталог услуг и согласования
Портал самообслуживания полезен только тогда, когда он не живет отдельно от ITSM. Иначе сотрудник видит одно, служба поддержки работает в другом, а статусы и сроки расходятся. Рабочая связка делает портал витриной, а ITSM остается системой учета и контроля.
Минимальная интеграция выглядит так: портал создает обращение в ITSM, получает номер и изменения по заявке и показывает сотруднику понятный прогресс. Обычно нужны:
- создание заявки из формы портала с правильной категорией и услугой;
- синхронизация статусов и ключевых полей (исполнитель, ожидание согласования, решено);
- комментарии в обе стороны с разделением на публичные и внутренние;
- уведомления: что уходит сотруднику, что только исполнителю;
- закрытие с подтверждением и короткой оценкой качества.
Каталог услуг часто решает больше проблем, чем новые формы. Описывайте услуги языком сотрудника: не "AD group membership", а «Доступ к сетевой папке отдела». Добавьте примеры, сроки и то, что нужно подготовить заранее (например, ФИО руководителя для согласования). Хороший каталог снижает количество уточняющих вопросов и ускоряет обработку.
Согласования лучше строить как часть процесса в ITSM, а не в портале. Портал собирает данные и показывает, у кого сейчас шаг, но решение фиксируется там, где ведется аудит: кто согласовал, когда, на какой срок, с каким комментарием. Для доступов важно уметь задавать срок действия и автоматически напоминать о пересмотре.
SLA и внутреннюю приоритизацию не стоит показывать сотруднику целиком. Достаточно целевого срока выполнения, текущей задержки (если есть) и следующего шага. Правила маршрутизации и технические поля оставьте команде поддержки.
Связка с CMDB нужна, когда услуга зависит от конкретного актива: ноутбук, принтер, сервер, рабочее место. Если обращения в основном про доступы и типовые запросы, часто хватает простого справочника (модель устройства, подразделение, локация) без тяжелой CMDB. В интеграционных проектах, которые делает GSE.kz для организаций, нередко начинают со справочников и подключают CMDB позже, когда процессы стабилизировались и данные готовы к строгому учету.
База знаний без дублей: правила контента и жизненный цикл
Дубли в базе знаний появляются почти всегда по одной причине: никто не решил, где находится «источник правды». Чтобы портал самообслуживания действительно снимал нагрузку с HR и IT, закрепите правило: у каждой статьи есть один владелец (команда или конкретный ответственный), и только одна версия считается актуальной.
Метаданные, которые реально помогают
Одинаковые заголовки и разные ответы чаще всего возникают из-за отсутствия понятных меток. Минимальный набор метаданных помогает людям, поиску и авто-подбору статей:
- аудитория (сотрудники, руководители, HR, IT, внешние подрядчики);
- услуга или процесс (отпуск, доступ, замена оборудования, командировка);
- продукт или система (например, почта, VPN, 1С, принтеры);
- актуальность (дата пересмотра, срок действия);
- версия и статус (черновик, опубликовано, устарело).
Важно, чтобы эти поля заполнялись по шаблону. Тогда новую статью проще связать с нужной услугой и не плодить похожие материалы.
Поиск и выдача без противоречий
Если поиск показывает две похожие статьи, пользователь выберет случайную и получит разные инструкции. Рабочая практика: правило «один вопрос - одна статья», а альтернативные сценарии оформляйте внутри одной страницы (короткие блоки: для Windows, для macOS, для филиалов). Для спорных тем полезен заметный блок «Что изменилось» с датой, чтобы старые скриншоты и шаги не вводили в заблуждение.
Жизненный цикл должен быть регулярным, а не «по жалобам». У владельца статьи есть понятный ритм пересмотра: например, раз в квартал для критичных инструкций и раз в полгода для справочных. Устаревшие материалы не удаляйте молча: переводите в статус «устарело» и оставляйте перенаправление на новую статью, чтобы не ломать привычные закладки.
Связка с ITSM дает максимальный эффект, когда база знаний подсказывается до создания тикета. Пользователь начинает оформлять заявку, а система показывает релевантные статьи по теме и услуге. Если после просмотра человек все равно создает тикет, полезно автоматически прикреплять к заявке список просмотренных статей: это сокращает переписку и ускоряет решение.
Пошаговый план: как спроектировать интеграции
Начните не с выбора коннекторов, а с того, что люди реально хотят сделать в портале самообслуживания. Соберите топ-20 запросов из HR и IT (по почте, в ITSM, в чатах) и превратите их в понятные услуги и короткие статьи базы знаний. Так вы сразу увидите, что закрывается статьей, а что требует заявки и согласования.
Дальше нужна карта данных: какие поля и статусы будут в портале и откуда они приходят. Например, ФИО, подразделение и должность часто живут в AD или HR-системе, а статус заявки и исполнители - в ITSM. На этом шаге заранее решите, где «истина» для каждого поля, чтобы не плодить копии.
Практические шаги
-
Опишите услуги и знания: для каждого запроса зафиксируйте результат (что получит сотрудник), входные данные и канал исполнения (статья или заявка).
-
Нарисуйте схему данных: ключевые поля, справочники, статусы, а также частоту обновления (онлайн, раз в час, раз в день).
-
Согласуйте идентификаторы и правила сопоставления. Частый вариант - корпоративный email как ключ, но проверьте, что он не меняется «по пути» (например, после смены фамилии). Если меняется, нужен устойчивый ID (employee ID) и правила «склейки».
-
Подключайте по очереди: сначала SSO и роли (кто что видит и может делать), затем ITSM (каталог услуг, заявки, согласования), и только потом базу знаний. Последовательность важна: без ролей не получится корректно ограничить доступ к HR-данным и внутренним статьям.
-
Запустите пилот на одном подразделении и измерьте эффект: долю самообслуживания, скорость решения, число возвратов на доработку, качество статей. Параллельно введите контроль дублей: регулярный отчет по похожим статьям и повторяющимся услугам, плюс простое правило - у каждой статьи есть владелец и дата пересмотра.
Пример: при внедрении в крупной организации с разными площадками (как у производственных и сервисных команд) удобно начать с одного офиса или филиала, чтобы быстро отладить роли, сопоставление учеток и связку портала с ITSM, не трогая сразу всех.
Типовые ошибки и ловушки при внедрении
Чаще всего провал связан не с платформой, а с тем, что портал запускают как набор форм, не договорившись о данных, ролях и правилах работы. В итоге сотрудники видят разные ответы в разных местах и быстро возвращаются к письмам и чатам.
Одна из самых болезненных ловушек - два источника оргструктуры. Например, HR ведет подразделения в своей системе, а IT опирается на Active Directory, где названия отделов и руководители обновляются нерегулярно. Портал показывает неверных согласующих, заявки застревают.
Где чаще всего ломается
Проблемы обычно выглядят так:
- права выдаются «по привычке» (как в старом Service Desk), без модели ролей, владельцев данных и понятных исключений;
- интеграции сделаны как разовые выгрузки, но нет обработки изменений, ошибок и конфликтов (уволили человека, а доступ остался);
- каталог услуг слишком сложный: сотрудник не понимает разницу между похожими пунктами и выбирает наугад;
- база знаний живет в нескольких местах, потом статьи пытаются «склеить» вручную, и появляются версии-двойники;
- нет владельца продукта: спорные решения откладываются, а порталу никто не задает направление.
Как не попасть в эти ловушки
Помогает заранее договориться о простых правилах и закрепить ответственность:
- назначьте главный источник для каждого типа данных (оргструктура, должности, контакты, статусы сотрудников) и запретите ручные правки в остальных местах;
- опишите роли и доступы человеческим языком: кто что видит, кто утверждает, кто отвечает за содержание;
- делайте интеграции «по событиям» там, где это важно: изменение отдела, руководителя, статуса сотрудника должно менять маршруты и доступы;
- упростите каталог: начните с 20-30 самых частых запросов и добавляйте новое только по понятной статистике;
- введите жизненный цикл статьи: автор, редактор, дата пересмотра, архив.
Небольшой пример: если в карточке сотрудника сменился руководитель, но портал не обрабатывает это изменение, согласование уйдет бывшему менеджеру. Снаружи выглядит как «портал тормозит», а на деле это отсутствие правил данных и контроля ошибок. Такие мелочи чаще всего и подрывают доверие.
Короткий чеклист перед запуском
Перед тем как открывать портал всем, проверьте вещи, которые чаще всего ломают впечатление в первый же день. Лучше потратить 1-2 недели на доводку, чем месяц разбирать жалобы и откатывать изменения.
Что должно быть готово технически и по процессам
- Определен один главный источник данных о сотрудниках и подразделениях, и он не спорит с другими системами. Для всех интеграций согласованы стабильные идентификаторы (например, табельный номер или UPN), чтобы не появлялись «двойники».
- Вход по SSO работает не «в теории»: протестированы типовые сценарии (новый сотрудник, перевод, временный доступ, увольнение). Роли и группы описаны простыми словами и проверены на тестовых учетках.
- Каталог услуг понятен человеку, который не знает внутренних терминов. У каждой услуги есть целевой срок и простое описание результата: что именно получит сотрудник и в каком виде.
- База знаний управляемая: у статей есть владелец, дата следующего пересмотра и правило, что делать с устаревшими материалами. Дубли не «прячутся», а удаляются или объединяются по решению владельца.
- Статусы заявок не загадка: сотрудник видит, что происходит, и когда ждать ответ. Уведомления помогают (важные изменения), а не превращаются в спам.
Простой тест: попросите 5-10 сотрудников из разных отделов оформить типовую заявку и найти ответ в базе знаний. Если хотя бы двое «застряли» на одном и том же шаге, это ваш первый список правок.
Метрики на первые 30 дней
Выберите 3-4 показателя и фиксируйте их каждую неделю:
- доля обращений, решенных через самообслуживание без участия поддержки;
- снижение повторных тикетов по одной и той же теме;
- время до первого ответа и время до закрытия по топ-услугам;
- удовлетворенность после закрытия (короткая оценка в 1 клик).
Пример внедрения и следующие шаги
Представьте сценарий: в первый день новый сотрудник сам получает доступы, оборудование и ответы на частые вопросы, без цепочек писем и чатов. Он заходит в портал через SSO и сразу видит персональный стартовый набор: «Корпоративная почта», «Доступ к 1С/ERP», «Ноутбук», «Пропуск», «Вводный курс».
Дальше все выглядит просто. Сотрудник выбирает услугу «Ноутбук», указывает локацию и роль. Портал автоматически подставляет данные из профиля (подразделение, должность, руководитель). Запрос уходит в ITSM, а руководителю приходит согласование. После одобрения заявка идет по маршруту: склад - настройка - выдача.
Портал показывает прогресс понятными статусами, подтянутыми из ITSM: «На согласовании», «В работе», «Готово к выдаче». В нужных местах он подсказывает статьи из базы знаний, например «Как подключить VPN» или «Как настроить почту на телефоне». Часть вопросов решается сразу, и тикетов становится меньше.
Чтобы не появлялись дубли, заранее вводят простые правила: одна статья - один владелец и жизненный цикл, одна услуга - один шаблон. Для интеграций используют единые идентификаторы (например, табельный номер сотрудника, ID заявки, ID статьи), а источники данных фиксируют: учетные записи и группы живут в AD, статусы и SLA - в ITSM, контент - в базе знаний.
Следующие шаги обычно такие:
- быстро описать текущие системы и где сейчас «истина» по людям, ролям, услугам и контенту;
- провести архитектурную сессию и согласовать интеграционные потоки и права;
- запустить пилот на 4-6 недель на одном подразделении и 5-10 самых частых услуг;
- после пилота закрепить правила владения услугами и статьями, затем масштабировать.
Кому поручить: внутренней команде, если есть опыт в SSO, ITSM и контент-менеджменте, или интегратору. Для организаций в Казахстане иногда подключают GSE.kz (gse.kz), когда нужен проект системной интеграции, поставка инфраструктуры и дальнейшая поддержка в режиме 24/7 - особенно если параллельно планируются обновления рабочих мест и серверов под новые процессы.
Частые вопросы
Что должно быть в портале самообслуживания в первую очередь?
Минимальный набор — единый вход, каталог услуг, понятные формы заявок, база знаний и прозрачные статусы. Если пользователь не видит, что происходит с запросом и когда будет результат, он все равно вернется к чатам и письмам.
С каких услуг лучше начинать, чтобы портал реально заработал?
Ориентируйтесь на топ-20 самых частых запросов из HR и IT и запустите их как услуги и короткие статьи. Это дает быстрый эффект и помогает не расползтись в сотни форм без владельцев и правил.
Как правильно разделить HR и IT в одном портале, чтобы не было «каши»?
Разделяйте процессы и права, но оставляйте единый вход и общую навигацию. HR отвечает за кадровые данные и документы, IT — за учетные записи, доступы и оборудование, а сквозные сценарии вроде онбординга строятся цепочкой задач между командами.
Почему в порталах появляются дубли заявок и данных, и как это предотвратить?
Главное правило — у каждой сущности один «источник правды», а портал только показывает и помогает оформить запрос. Если портал начинает хранить копии кадровых данных, групп доступа и статусов заявок, дубли и расхождения появятся очень быстро.
Какие идентификаторы выбрать, чтобы не было «Иванов (2)» в разных системах?
Используйте стабильный идентификатор сотрудника из HR-системы как основной ключ, а email или UPN — для входа и уведомлений, плюс технический GUID из каталога для связки. Так вы избегаете ситуаций, когда смена фамилии или адреса почты создает «нового» человека в разных системах.
Что критично учесть при интеграции портала с AD/Entra ID и SSO?
Начните с SSO через корпоративный каталог, потому что без него портал превращается в отдельный остров с ручными учетками и хаосом в доступах. Затем синхронизируйте ключевые атрибуты вроде подразделения, руководителя и статуса сотрудника, чтобы согласования и видимость услуг работали автоматически.
Какой минимум нужен в интеграции с ITSM, чтобы статусы не расходились?
Портал должен быть витриной, а ITSM — системой учета: создание тикета, синхронизация статусов, комментарии и уведомления должны ходить туда‑обратно без ручной переписки. Согласования лучше фиксировать в ITSM, чтобы аудит был в одном месте и не возникало споров «кто и когда одобрил».
Как организовать базу знаний, чтобы не плодились одинаковые инструкции?
Закрепите правило «один вопрос — одна статья» и назначьте владельца, который отвечает за актуальность и пересмотр по расписанию. Если поиск показывает несколько похожих инструкций, люди выбирают случайную и получают противоречивые шаги, из-за чего растут повторные обращения.
Какая синхронизация нужна: по API, событиям или достаточно обмена раз в день?
Для прав доступа и блокировок лучше делать почти мгновенную синхронизацию, иначе легко пропустить критичные изменения. Для справочных полей оргструктуры часто достаточно обновления по расписанию, но только если согласованы источник данных и правила обработки ошибок.
Кто должен внедрять портал и как понять, что он успешен в первые 30 дней?
Сначала запустите пилот на одном подразделении и измеряйте долю самообслуживания, время до первого ответа и до закрытия, а также число возвратов и повторных тикетов по одной теме. Если вы делаете внедрение с интеграцией, инфраструктурой и поддержкой, это часто берут на себя системные интеграторы; в Казахстане такие проекты, в том числе с 24/7 поддержкой и поставкой рабочих мест и серверов, выполняет GSE.kz.