8 мин
HPE StoreOnce для изолированных контуров: обновления и restore
Практическая схема для HPE StoreOnce для изолированных контуров: офлайн-обновления, ключи и сертификаты, регулярный тест restore без интернета.
В чем сложность StoreOnce в изолированном контуре
HPE StoreOnce в изолированных контурах почти всегда упирается не в дедупликацию или производительность, а в «обвязку», которая в сети с интернетом обычно незаметна. Как только контур закрыт, ломается привычная логика: откуда брать обновления, как проверять их подлинность, как держать корректное время и как подтверждать, что восстановление реально работает.
Первое, что страдает, - обновления и все проверки вокруг них. Внешние репозитории недоступны, автоматическая загрузка пакетов невозможна, а проверка подписи и цепочки доверия зависит от того, какие сертификаты и корневые центры есть внутри. Даже «мелочь» вроде неверного времени на устройствах превращается в проблему: сертификаты могут считаться просроченными или «еще не действующими», а журналы событий становятся бесполезными при разборе инцидента.
Второй узел - процедуры. Разовое «как-нибудь перенесем пакет на флешке» обычно работает только один раз, а потом начинается хаос: где лежит эталонный файл, кто его проверял, чем подтверждена целостность, какой именно шаг выполняли. Для изолированного контура важнее повторяемый процесс, чем героизм инженера в конкретную ночь.
Часто недооценивают риски переноса: компрометация носителя, подмена пакета, заражение «буферной» рабочей станции, а также дрейф конфигураций, когда тестовый стенд обновили, а боевой - нет (или наоборот). В результате восстановление в критический момент может не сойтись по версиям, настройкам шифрования или параметрам доступа.
И наконец, это всегда координация. Эксплуатации нужны окно работ и понятные шаги отката, ИБ - модель доверия для ключей и сертификатов, правила для съемных носителей и журналирование. Без согласованных правил вы рискуете получить либо «нельзя ничего», либо «можно все, но без доказательств» - и оба варианта плохо заканчиваются при проверке и при реальном инциденте.
Ограничения и договоренности перед началом
В изолированном контуре проблемы начинаются не с обновления, а с ожиданий. Пока не договорились о правилах, любое «быстро поставим патч» превращается в спор про ответственность, простой и про то, какие артефакты нужны аудитору. Для StoreOnce это особенно важно: вам придется переносить файлы, проверять их и подтверждать каждый шаг.
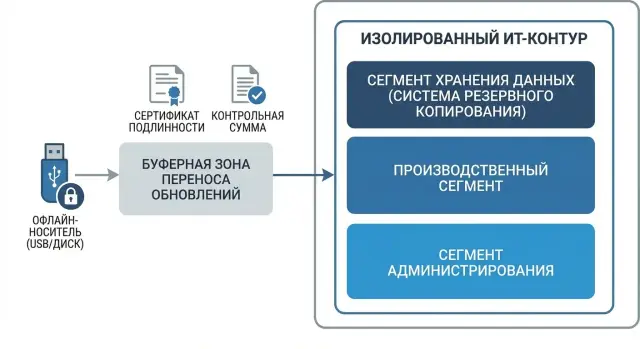
Сначала зафиксируйте тип изоляции. Полный air gap означает, что ни DNS, ни NTP, ни проверка сертификатов по внешним цепочкам недоступны, и все проверки должны быть самодостаточными. Если есть шлюз или «буферная зона», опишите, что именно разрешено: только односторонний перенос файлов или допускается временный доступ по заявке, кто это утверждает и как это логируется.
Дальше распределите роли так, чтобы не было конфликта интересов. На практике помогает простое разделение:
- Подготовка пакета: кто скачивает обновления, release notes, контрольные суммы, формирует носитель.
- Независимая проверка: кто подтверждает подписи/хэши и соответствие версии плану работ.
- Применение: кто выполняет обновление на StoreOnce и отвечает за откат.
- Наблюдение: кто фиксирует метрики до/после и собирает логи.
Отдельно согласуйте окна работ и допустимый простой. Запишите, что считается «успешно»: версия поднялась, сервисы доступны, репликации (если есть) восстановились, и тестовый restore проходит в заданное время. Если простой недопустим, заранее решите, какой режим обслуживания возможен и где проходит граница риска.
Наконец, определите минимальный набор журналов и актов для аудита. Обычно достаточно: заявка на изменение, перечень файлов обновления с хэшами, протокол проверки в буферной зоне, протокол выполнения работ и итоговый акт с результатом тестового восстановления и списком замечаний. Это экономит время позже, когда вопросы появляются не у инженера, а у службы ИБ или внутреннего контроля.
Практичная архитектура: три зоны и понятные роли
Для StoreOnce в изолированном контуре лучше всего работает простая схема из трех зон. Она снимает главный риск: случайно занести в закрытую сеть «лишнее», а потом неделями разбирать последствия.
Три зоны
-
Внешняя зона подготовки. Здесь скачивают прошивки, патчи, утилиты проверки хэшей, документацию и формируют единый «пакет обновления». Важно: это не место для установки, только для сборки и первичной проверки.
-
Буферная зона (карантин). Это отдельная «мойка» между мирами. Сюда пакет попадает первым: здесь его проверяют повторно, фиксируют контрольные суммы, оформляют передачу и готовят носитель или канал переноса в изоляцию. Буфер удобен и для MFT, если вы используете обмен файлами строго внутри буферной сети.
-
Изолированная зона. Здесь пакет только принимают, регистрируют и применяют по процедуре. Любые «доскачивания» запрещены.
Роли и права
Чтобы минимизировать ошибки, разделите обязанности и учетные записи. Обычно хватает следующих ролей:
- Сборщик пакета (внешняя зона): не имеет доступа в изоляцию.
- Карантин-оператор (буфер): принимает, проверяет, ведет журнал.
- Администратор StoreOnce (изоляция): выполняет обновление и restore-тест.
- Аудитор/ИБ: утверждает пакет и сопроводительные документы.
Для переноса выберите один стабильный метод: одноразовые носители, выделенный переносной ПК (без почты и браузера) или MFT в буферной зоне. Важно, чтобы способ был один и был описан.
Дополнительно помогает единый стандарт именования и версионирования. Например: SO_Patch_<модель>_<версия>_<датаYYYYMMDD>_SHA256.txt. Так проще сверять, что именно попало в изолированный контур, и быстрее откатываться к предыдущему пакету.
Если вы работаете с интегратором вроде GSE.kz, заранее согласуйте, кто формирует пакет, кто подписывает журнал, и где хранится эталонный набор хэшей. На практике это экономит дни при расследованиях и повторных тестах.
Шаги: как подготовить офлайн-пакет обновлений
В закрытой сети главный риск не в самом обновлении, а в том, что внутрь попадет неполный или неподтвержденный набор файлов. Начните с точной инвентаризации: текущая версия ПО/прошивки StoreOnce, модель и аппаратная ревизия, а также требования по совместимости (например, с вашим ПО резервного копирования и драйверами). Примечания к релизу стоит прочитать полностью и зафиксировать, есть ли «обязательные» промежуточные версии или отдельные пакеты.
Скачивание делайте только во внешней зоне подготовки с контролируемым доступом в интернет. Там же сохраните все сопутствующие файлы: release notes, встроенные утилиты (если требуются) и материалы по откату. Если в вашей организации есть единый реестр, занесите туда номера версий и даты получения.
До переноса в закрытый контур проверьте подлинность и целостность: цифровые подписи (если они предусмотрены поставщиком) и контрольные суммы. Результаты не держите «в голове». Запишите в отдельный протокол: что проверяли, чем проверяли, кто выполнял, какие хэши получились.
Удобно собрать все в один «офлайн-пакет», чтобы на стороне изолированного контура не искать недостающие файлы. Обычно в него входят:
- файл(ы) обновления и release notes
- файл с контрольными суммами и ваш протокол сверки
- короткая пошаговая инструкция под вашу схему доступа
- план отката (условия, точки возврата, что делать при ошибке)
- журнал изменений: что обновляем, почему, окна работ, ответственные
Перед выдачей пакета прогоните антивирус и проверки ИБ по правилам организации. Итогом должен быть акт допуска носителя/архива в закрытый контур с датой, подписью и перечнем файлов. В проектах системной интеграции (в том числе когда процесс выстраивается совместно с GSE.kz) это часто становится самым полезным документом: по нему легко повторить процедуру через полгода без импровизации.
Шаги: как безопасно выполнить обновление StoreOnce офлайн
Офлайн-обновление в изолированном контуре выигрывает не скоростью, а предсказуемостью. Цель простая: после работ StoreOnce возвращается в нормальное состояние по сервисам, а цепочка бэкапов продолжает выполняться без сюрпризов.
Перед началом зафиксируйте окно работ и базовый сценарий: кто останавливает задания, кто подтверждает старт, кто принимает результат. Если устройство обслуживает критичные системы (например, медицинскую информационную систему или платежные сервисы), заранее согласуйте, какие бэкапы можно пропустить, а какие нужно выполнить до заморозки.
Рекомендуемая последовательность действий
-
Снимите резервную копию конфигурации StoreOnce и отдельно экспортируйте критичные параметры, которые часто приходится сверять вручную: сетевые настройки, DNS/NTP (если используются внутри контура), настройки репликации/каталога (если есть), список пользователей и роли.
-
Проверьте «здоровье» перед вмешательством: достаточно ли свободного места, нет ли деградации дисков, критичных ошибок в системных логах, зависших задач дедупликации. Если уже есть предупреждения по железу, обновление лучше перенести - оно усложнит диагностику.
-
По согласованному сценарию заморозьте нагрузку: остановите или поставьте на паузу задания бэкапа, дождитесь завершения активных сессий, убедитесь, что со стороны backup-сервера нет повторных попыток, которые снова откроют соединения.
-
Применяйте обновление в правильном порядке (как указано в примечаниях к релизу конкретной версии) и ведите простой журнал: время начала, версия до/после, шаги, перезагрузки, итоговые статусы. Это сильно помогает, если нужно поднимать историю через месяц.
-
После перезагрузки проверьте базовую работоспособность: поднялись ли ключевые сервисы, видны ли хранилища/каталоги, принимаются ли тестовые подключения, создается ли небольшой пробный backup.
Простой план отката
Откат должен быть записан до начала работ. Минимум: критерии «обновление не прошло» (не поднимаются сервисы, не монтируются хранилища, повторяются критические ошибки), шаги возврата (восстановление конфигурации, возврат к предыдущей версии согласно процедуре вендора) и решение по данным: какие тестовые задания удалить, чтобы не смешать «до» и «после». Если есть возможность, держите отдельную точку восстановления конфигурации и протокол проверок, чтобы быстро подтвердить, что система вернулась в контролируемое состояние.
Ключи и сертификаты: простая модель доверия в закрытом контуре
В изолированном контуре проблема обычно не в том, чтобы «сделать сертификат», а в том, чтобы понять, какие именно ключи нужны, где они должны жить и кто за них отвечает. Чем проще модель, тем меньше шансов остановить обновление или восстановление из-за просроченного сертификата или потери ключа.
Практичный минимум для схемы со StoreOnce выглядит так:
- Сертификат для админского доступа (TLS) к интерфейсу StoreOnce, чтобы избежать предупреждений и MITM внутри сети.
- Сертификаты для интеграции с системами резервного копирования и репликации, если они требуют TLS и проверку имени узла.
- Ключи шифрования бэкапов (если включено шифрование на стороне приложения или хранилища) и понятная политика их восстановления.
- Ключ подписи офлайн-пакетов (если вы подписываете обновления и сопроводительные файлы в буферной зоне).
- Служебные ключи доступа администраторов (например, SSH) с учетом принципа персональной ответственности.
Дальше важно разделить хранение. Рабочие ключи живут там, где используются (на устройстве или в защищенном хранилище ключей). Резервные копии ключей и корневой сертификат внутреннего УЦ держите отдельно, с ограниченным доступом и учетом выдачи. Ключ подписи пакетов лучше хранить не на рабочей машине администратора, а на выделенном носителе или отдельном защищенном узле в буферной зоне.
Чтобы доверие не ломалось из-за времени, обеспечьте стабильное время внутри контура: свой NTP-сервер или хотя бы регламент ручной проверки времени перед обновлением и тестом restore.
Ротацию задайте простыми правилами:
- Планово по сроку (например, раз в 12 месяцев) и внепланово после инцидента.
- По событию: смена ответственного, подозрение на компрометацию, утрата носителя.
- С фиксированным владельцем: кто выпускает, кто утверждает, кто устанавливает.
- С понятным отзывом: что делаем со старым сертификатом, как быстро обновляем доверие на клиентах.
Документы, которые реально помогают: одна схема доверия (что кому доверяет), журнал выпусков и замен, пошаговая инструкция замены и короткий план расследования на случай компрометации. В проектах для гос и крупных организаций такие регламенты часто оформляют вместе с интегратором (в том числе с командой GSE.kz), чтобы они совпадали с правилами доступа и эксплуатации в закрытом контуре.
Как тестировать restore без интернета и без лишней сложности
Тест восстановления в изолированном контуре нужен не для отчета, а чтобы в день инцидента не выяснить, что бэкап есть, а поднять сервис все равно нельзя. Для этого не требуется интернет и «лаборатория мечты». Нужна небольшая тестовая площадка и понятный минимум проверок.
Минимальный набор тестов (чтобы покрыть реальные риски)
Начните с 3-4 типовых восстановлений, которые отражают ваши основные нагрузки. Обычно достаточно такого набора:
- один небольшой файл или каталог (проверка, что цепочка бэкапа читается)
- одна виртуальная машина или образ сервера (проверка целостности и базового запуска)
- одна база данных или ее дамп (проверка консистентности и доступа к данным)
- один критичный сервис «как у пользователей» (например, 1С, почта, медсистема, портал)
Эти тесты дают быстрый сигнал: проблема в хранилище, в ключах, в ПО резервного копирования или уже на уровне приложения.
Тестовая площадка внутри контура
Сделайте отдельный сегмент или хотя бы отдельные тестовые ВМ/серверы. Важно, чтобы тест не ломал прод и не требовал внешних зависимостей. Если приложение обычно обращается к внешним адресам, подготовьте заглушки (локальные DNS-записи, локальные репозитории, тестовые учетные записи), чтобы восстановленная система стартовала без попыток «уйти в интернет».
Практичный пример: после обновления StoreOnce вы восстанавливаете тестовую ВМ в изолированную сеть, запускаете сервис, проверяете вход под тестовым пользователем и открытие 2-3 ключевых экранов/отчетов. Это надежнее, чем просто увидеть статус "Restore completed".
Когда запускать тест и что фиксировать
Тестируйте по расписанию (например, раз в месяц) и обязательно после изменений: обновления StoreOnce, обновления ПО бэкапа, смены сертификатов/ключей, прав доступа, сетевых правил.
В протоколе фиксируйте: какой объект восстанавливали, объем, время до старта сервиса (RTO), фактическое время восстановления, ошибки и точные шаги исправления. Через 2-3 цикла у вас появятся реальные цифры, а не обещания, и станет ясно, где узкое место: сеть, хранилище, ключи или процесс.
Контроль целостности и документы, которые реально помогают
В закрытом контуре главный риск обычно не в самом обновлении, а в том, что потом невозможно доказать, что именно было перенесено, кем разрешено и что ничего не подменили. Поэтому заранее договоритесь: какие артефакты считаются «достаточными доказательствами», где они хранятся и кто за них отвечает.
Первое, что стоит сделать, - завести папку (или раздел во внутреннем хранилище документов) «Офлайн-переносы и обновления». Туда кладут не только файлы, но и следы того, как они попали внутрь.
Короткий набор артефактов, который помогает на проверках и при разборе проблем:
- Контрольные суммы (например, SHA-256) на каждый перенесенный файл и итоговый файл со списком хэшей.
- Подписи/подтверждения источника (если у вас принято подписывать пакеты внутри организации).
- Журнал переносов: дата, носитель, откуда-куда, кто переносил, кто принимал.
- Акт допуска носителя в контур (даже простой шаблон на 1 страницу).
- Выгрузка логов работ: что делали на StoreOnce, когда, под какой учетной записью.
Отдельно нужен единый журнал изменений. Не «в переписке», а как документ: что обновили, почему именно сейчас, какие риски, кто утвердил окно работ, какой был план отката. Это сильно экономит время, когда через 3 месяца кто-то спрашивает, почему поменялась версия или сертификат.
Снимок настроек до и после работ фиксируйте одинаково каждый раз: экспорт конфигурации, перечень ключевых параметров по регламенту или скриншоты, если так принято. Главное - прикреплять эти материалы к записи изменения, чтобы их можно было найти по одному номеру заявки.
Хранение и сроки
Логи и «доказательные» файлы быстро разрастаются. Заранее определите срок хранения (например, 1-3 года по вашим правилам) и место внутри контура: где лежит архив, кто имеет доступ, как делается резервная копия самого архива.
Разбор инцидентов по шаблону
Если что-то пошло не так (обновление, сертификаты, restore), используйте простой шаблон, чтобы не потерять детали:
- Симптомы и время начала.
- Какие действия выполнялись и кем.
- Какие артефакты подтверждают целостность (хэши, акты, журналы).
- Причина и исправление.
- Что меняем в регламенте, чтобы не повторилось.
Такая дисциплина особенно полезна в организациях с формальными требованиями к качеству и безопасности. Если у вас есть внутренние стандарты (например, под ISO-подход), эти документы легко «приземлить» под ваш контур без лишнего усложнения.
Типовые ошибки в изолированных контурах
Главная проблема в том, что в закрытом контуре почти нельзя «быстро исправить» ошибку. Если обновление StoreOnce пошло не так, скачать недостающий файл или поискать подсказки в интернете не получится. Поэтому даже мелкие недочеты превращаются в простой системы и спор между ИБ, ИТ и поставщиками.
Ниже ошибки, которые чаще всего встречаются в проектах с StoreOnce в изоляции.
Ошибки, которые больнее всего обходятся
- Обновляют без плана отката и без сохраненной конфигурации. При сбое люди не знают, как вернуться на рабочую версию, и теряют время на ручное восстановление настроек, сетевых параметров и интеграций.
- Переносят пакеты «как есть», без карантина и фиксации контрольных сумм. Один битый файл на флешке или подмена на пути - и вы получаете непонятную ошибку установки, которую сложно доказать и воспроизвести.
- Смешивают роли: один человек скачал, сам же «проверил», сам же применил в продуктиве. Это ломает контроль и делает расследование бессмысленным: некому независимо подтвердить, что пакет был именно тем, что ожидали.
- Забывают про время и срок действия сертификатов. В изоляции часто годами не трогают NTP, живут на ручной дате, а потом получают сбои проверки сертификатов, TLS-соединений или подписи пакетов, потому что «внезапно» все просрочилось.
- Тестируют restore только на мелких файлах и успокаиваются. В реальности большие базы, виртуальные машины и массивы мелких файлов ведут себя иначе: всплывают узкие места по сети, правам, дедупликации, окнам обслуживания.
Короткий пример из практики
Команда переносит офлайн-обновление StoreOnce через «чистую» флешку. Контрольные суммы не зафиксировали, карантин не делали, а дату на одном из узлов оставили «прошлогодней». Обновление стартует, но часть проверок падает, а логам не доверяют: непонятно, это битый пакет или проблемы с сертификатами.
Такое обычно лечится дисциплиной: отдельный журнал переносов (что, когда, кем), два человека на проверку, нормальные контрольные суммы и регулярная проверка времени и сроков сертификатов. Если в контуре есть интегратор или сервисная команда (например, уровня GSE.kz), полезно заранее согласовать формат актов проверки и список артефактов, чтобы потом не «вспоминать по памяти», что именно делали.
Короткий чеклист перед обновлением и тестом восстановления
Перед тем как трогать StoreOnce в изолированном контуре, полезно пройти один и тот же короткий чек каждый раз. Он снижает риск «неожиданностей» и помогает потом быстро доказать, что работы выполнены правильно.
Перед началом работ
Проверьте базовые вещи, которые чаще всего забывают в закрытых сетях:
- Утвержден офлайн-пакет обновления: точная версия, список файлов, контрольные хэши, проверка подписи (если применимо), понятный план отката.
- Носитель переноса (USB, диск, защищенный шлюз) проверен на вредоносное ПО и оформлен акт допуска по правилам вашей организации.
- Снята копия конфигурации StoreOnce и зафиксирована точка возврата: текущая версия, настройки сети, учетные записи, параметры репозиториев, лицензии.
- Окно работ согласовано с владельцами сервиса. Задания бэкапа остановлены корректно, нет активных копирований и фоновых задач, которые могут «застрять».
- Назначены роли и контакты: кто выполняет обновление, кто принимает результат, кто дает разрешение на откат и кто отвечает за систему бэкапа.
После этого коротко проговорите сценарий теста восстановления: что именно восстанавливаем, куда и как подтвердим успех. Лучше заранее выбрать один «малый» объект (например, виртуальная машина или файловая папка) и один «средний» (например, прикладной сервер), чтобы результат был показательным.
После обновления
Зафиксируйте минимальные проверки и обязательные записи:
- Выполнен smoke-test: вход в консоль, доступность хранилищ, статус служб, отсутствие критичных алертов.
- Запланирован и проведен restore-тест без интернета: восстановление в тестовую среду или на изолированный хост, проверка целостности данных и времени восстановления.
- Все результаты внесены в журнал работ: даты, версии, хэши, кто выполнял, кто принял, какие отклонения были и как их закрыли.
Если в контуре принято, чтобы такие работы сопровождал интегратор, зафиксируйте в журнале и участника (например, инженера от GSE.kz), и границы ответственности.
Реалистичный сценарий и следующие шаги
Представим госорганизацию с двумя площадками: основная (производство) и резервная (DR). Контуры изолированы, прямого интернета нет. Раз в неделю курьер привозит в буферную зону носитель с обновлениями и служебными файлами. Внутри контура StoreOnce хранит бэкапы критичных систем, а восстановление проверяют на отдельном тестовом сегменте, чтобы не рисковать продуктивом. Такой подход работает, если заранее договориться о ролях и календаре.
Чтобы процесс не превращался в разовую операцию «на героизме», разложите действия по расписанию:
- Еженедельно: перенос в буферную зону, сверка контрольных сумм, журнал движения носителей.
- Раз в месяц: тест restore на тестовом стенде с фиксацией RTO и замечаний.
- Раз в квартал: плановое офлайн-обновление (с окном простоя и планом отката).
- Раз в полгода: ревизия сертификатов, ключей, учетных записей и прав.
- Раз в год: учебная тревога с имитацией аварии и восстановлением «как в жизни».
Важно не только «сделать», но и измерять. Минимальный набор метрик, которые быстро показывают, все ли под контролем:
- RPO и фактический возраст последнего успешного бэкапа.
- RTO по типам данных (БД, файлы, виртуальные машины).
- Процент успешных restore-тестов и причины провалов.
- Время простоя на обновлениях и количество откатов.
Начните с малого: пилот на одном сегменте и одном типе данных (например, файловый ресурс отдела). За 2-4 недели станет понятно, каковы реальные сроки, где узкие места с носителями и какие регламенты нужно дописать.
Интегратор особенно полезен, когда нужно быстро и безопасно оформить «взрослую» схему: спроектировать зоны, подготовить понятные регламенты, провести обучение, а затем поддерживать процесс. Если у вас нет внутренней команды под это, GSE.kz может взять на себя системную интеграцию, подобрать серверы и инфраструктуру под бэкап и тестовые стенды, а также организовать сопровождение и круглосуточную техническую поддержку по согласованным процедурам.
Частые вопросы
Почему StoreOnce в изолированном контуре обычно сложнее, чем в обычной сети?
Начните с того, что зафиксируйте правила изоляции: есть ли буферная зона, разрешен ли хоть какой-то контролируемый перенос, кто утверждает и как это фиксируется. Затем опишите один повторяемый процесс: где формируется офлайн-пакет, где проходит независимая проверка, кто применяет обновление и как подтверждается результат тестом восстановления.
Какой самый большой риск при офлайн-обновлении StoreOnce?
Главный риск — занести внутрь неполный или подмененный пакет, а потом не иметь возможности быстро «докачать» или перепроверить. Рабочий минимум — хранить вместе файл(ы) обновления, примечания к релизу и заранее зафиксированные контрольные суммы, а проверку целостности делать до переноса и повторно на стороне карантина или внутри контура.
Зачем делать три зоны (внешняя, буферная, изолированная), нельзя ли проще?
Самая практичная схема — три зоны: внешняя зона подготовки для скачивания и сборки, буферная зона для повторной проверки и оформления передачи, и изолированная зона, где пакет только принимают и применяют. Это снижает вероятность случайно занести «лишнее» и упрощает аудит, потому что у каждого шага появляется понятное место и ответственный.
Какие роли стоит разделить при переносе и установке обновлений?
Чтобы не было конфликта интересов и ошибок «все сделал один человек». Обычно достаточно разделить подготовку пакета, независимую проверку (хэши, подписи, соответствие версии плану), применение обновления и фиксацию результатов (логи, метрики, restore-тест). Так проще доказать целостность и быстрее разбирать инциденты.
Что должно входить в офлайн-пакет обновления для StoreOnce?
Соберите один «офлайн-пакет», чтобы внутри контура ничего не искать. В него обычно входят: сами файлы обновления, release notes, файл с контрольными суммами и ваш протокол проверки, краткая пошаговая инструкция под ваш способ доступа и заранее записанный план отката с критериями «работы считаются неуспешными».
Почему время (NTP) так важно в изолированном контуре и что делать, если NTP нет?
Проверьте время на ключевых узлах внутри контура и убедитесь, что оно согласовано. Если нет внутреннего NTP, введите регламент ручной проверки перед обновлениями и restore-тестами, иначе легко получить проблемы с TLS, подписями и разбором логов, когда события идут «в будущем» или «в прошлом».
Как организовать ключи и сертификаты, чтобы обновления и restore не ломались?
Держите модель доверия максимально простой: внутренний корневой УЦ, понятные сертификаты для административного доступа и интеграций, и четкое место хранения резервных копий ключей с учетом выдачи. Если вы подписываете офлайн-пакеты внутри организации, ключ подписи лучше хранить отдельно от рабочих админских станций, чтобы снизить риск компрометации.
Как правильно тестировать восстановление (restore) без интернета?
Минимум — восстанавливать не только мелкий файл, а хотя бы один типовой сервер или ВМ и один прикладной сценарий «как у пользователей» в тестовом сегменте внутри контура. Критерий успеха — не статус операции, а запуск сервиса и базовая проверка данных; результаты фиксируйте временем восстановления и найденными ошибками.
Какой минимальный порядок действий при офлайн-обновлении StoreOnce, чтобы не попасть на простой?
Обязательно сохраните конфигурацию перед работами и заранее запишите критерии отката: что считается критическим сбоем и кто принимает решение. После обновления выполните короткую проверку доступности сервисов и сразу проведите контрольный restore-тест; только после этого возвращайте регулярные задания бэкапа в обычный режим.
Какие документы и журналы реально нужны для аудита офлайн-переносов и обновлений?
Обычно хватает четырех вещей: перечень файлов с хэшами, журнал переноса (кто, когда, на чем, откуда-куда), протокол проверки в буферной зоне и протокол выполнения работ с версиями до/после и результатом restore-теста. Если процесс ведется вместе с интегратором уровня GSE.kz, заранее согласуйте, кто формирует пакет, кто подписывает протоколы и где хранится эталонный набор хэшей внутри контура.