7 мин
Резервирование интернета: схемы высокой доступности для офиса
Резервирование интернета: простые схемы для малого офиса, филиала и головной площадки, плюс понятные способы тестирования и контроля отказов.
Зачем вообще резервировать интернет и маршрутизацию
Интернет в офисе ломается не из-за «невезения», а потому что в цепочке много слабых мест. Резервирование нужно не ради скорости, а чтобы работа не останавливалась, когда что-то идет не так.
Простой бывает разным, и чаще всего виноват не только провайдер. Типовые причины: аварии и перегрузки, обрывы кабеля в здании или на улице, зависший роутер или сбившиеся настройки, проблемы с портами и питанием. Иногда все упирается в «мелочь» вроде DNS: физически связь есть, а сайты и сервисы не открываются.
И еще важный нюанс: «интернет есть» не всегда значит «все работает». Мессенджеры могут открываться, а VPN в офис или облако не поднимается. IP-телефония начинает хрипеть, кассы не пробивают чеки, видеонаблюдение не отдает архив, почта и документы в облаке не синхронизируются.
Для бизнеса важна не абстрактная доступность, а конкретные процессы: связь с центральным офисом, оплата и кассы, доступ к 1С и другим системам, удаленные рабочие места, камеры и охрана. Если все завязано на один канал и один роутер, любой сбой превращается в деньги и нервы.
Риски отличаются по типу площадки. В малом офисе чаще всего слабые места - один провайдер и отсутствие ИБП. В филиале добавляется зависимость от VPN и корпоративных сервисов. В головном офисе точек отказа больше: больше провайдеров, больше маршрутизации, больше критичных сервисов для всех площадок. Поэтому схема, которая спасает маленький офис, может быть недостаточной для HQ.
Простой пример: у филиала «интернет работает», но провайдер меняет маршрут, и VPN до головного офиса рвется. Снаружи все выглядит нормально, а продажи и поддержка останавливаются. Резервный канал и правильная отказоустойчивая маршрутизация как раз про такие ситуации.
Базовые понятия: что именно мы резервируем
Когда говорят про резервирование интернета, часто смешивают разные вещи. На практике можно потерять сам канал связи (провайдер, «последняя миля», магистраль) и можно потерять оборудование на вашей стороне (роутер, модем, питание). Эти сбои решаются по-разному.
Резерв канала - это второй независимый путь в интернет: другой провайдер, другая трасса, иногда другая технология (например, оптика плюс 4G/5G). Резерв оборудования - это два устройства (или кластер), которые берут на себя маршрутизацию, если основной роутер завис, сгорел блок питания или умер порт.
Автоматическое переключение (failover) - это когда сеть сама понимает «основной путь не работает» и переводит трафик на запасной без ручных действий. Для пользователей это обычно выглядит как короткая пауза: звонок может прерваться, но сайты и почта быстро оживают.
Для VPN важна симметрия. Симметричный интернет - когда входящий и исходящий трафик идут через один и тот же канал. Асимметричный - когда «туда» и «обратно» путь разный (часто из-за двух провайдеров или неверной политики маршрутизации). При асимметрии VPN нередко «сыпется»: пакеты приходят не с того адреса, сессия рвется, приложения ловят таймауты.
SLA провайдера - это обещание на бумаге, но реальная доступность зависит от аварий, плановых работ и скорости реакции. Полезно вести свои метрики: время простоя, частоту инцидентов, причины (провайдер, питание, оборудование, настройки), время переключения и перечень пострадавших сервисов (VPN, телефония, кассы). Так быстрее становится понятно, где слабое место: в канале, в роутере или в настройках маршрутизации.
Самые простые схемы высокой доступности
Начинайте с честного ответа на вопрос: что именно должно пережить сбой - только выход в интернет или еще и VPN, телефония, кассы, облачные сервисы. Для малого офиса часто достаточно, чтобы при падении канала сотрудники продолжили работать, пусть и медленнее.
Два провайдера или проводной плюс мобильный
Классика - два независимых провайдера: основной и резервный. Ключевое слово - независимых. Если линии заходят одним вводом и идут по одной трассе, авария на одном кабеле выключит оба.
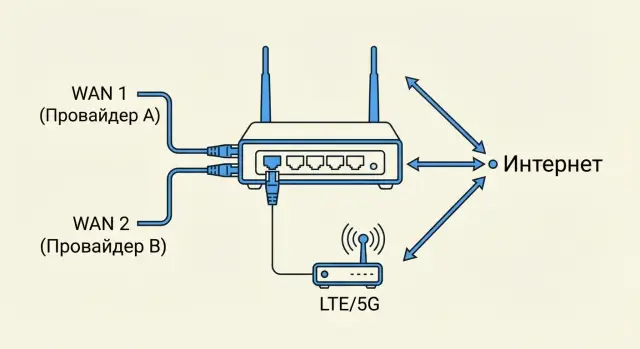
Если второй проводной канал дорогой или его нет, связка «проводной плюс LTE/5G» часто спасает. Для почты, мессенджеров, удаленного доступа и базовой работы в облаке этого обычно достаточно. Но для тяжелых задач (большие файлы, видеонаблюдение, постоянные звонки) мобильный канал может быть нестабильным.
Один роутер с двумя WAN или два роутера
Самый простой вариант - один роутер с двумя WAN-портами и автопереключением. Это быстро и недорого, но роутер остается единственной точкой отказа.
Если нужен более надежный подход, ставят два роутера: основной и резервный. Настройка сложнее, зато отказ одного устройства не остановит связь.
Практичный минимум при ограниченном бюджете:
- два провайдера и один роутер с двумя WAN
- или один провайдер плюс LTE/5G модем как запасной выход
- ИБП для роутера и модема, чтобы пережить короткие отключения питания
ИБП часто недооценивают: провайдер может быть доступен, а ваш роутер уже выключился. Даже 10-15 минут автономности закрывают типичный сценарий с кратким пропаданием электричества.
Что выбрать для малого офиса: 2-3 практичных варианта
Цель для малого офиса простая: при аварии люди должны продолжать работать. Не пытайтесь сделать резерв «как основной» - чаще достаточно, чтобы стабильно открывались облачные сервисы, работали VPN и телефония.
Обычно выбирают одно из трех:
- Два проводных провайдера плюс один роутер с failover. Частый вариант для 10-50 сотрудников.
- Проводной провайдер плюс LTE/5G как запасной. Быстро внедряется, но зависит от сигнала.
- Два проводных провайдера плюс два роутера (один активный, второй горячий запас). Это берут, когда простой критичен, а падение одного устройства тоже риск.
Если есть возможность, просите провайдеров завести линии разными путями: разные вводы в здание, разные стояки, разные кроссовые. Два договора с одним и тем же оператором, заведенные в один шкаф, часто дают ложное чувство надежности.
По скорости резерва считайте «чтобы работать». Пример: офис 20 человек, при аварии нужно оставить почту, CRM в облаке и 5-7 одновременных звонков. Тогда резерв может быть в 3-5 раз медленнее основного, но важнее стабильность и задержка.
Заранее решите, что должно «выжить» при переключении: VPN к головному офису, телефония и видеозвонки, доступ к почте/CRM/бухгалтерии, удаленный доступ для администраторов.
Мобильный резерв плохо подходит, если точка в подвале, в удаленной промзоне, или связь заметно «гуляет» в часы пик. В таких местах второй проводной канал часто надежнее, даже если дороже. Если нужна помощь с подбором схемы и оборудования под офис, интеграторы вроде GSE.kz обычно начинают с замеров качества каналов и только потом предлагают конфигурацию.
Схемы для филиала: чтобы VPN и сервисы не падали
Филиал часто живет на VPN до головного офиса: бухгалтерия, 1С, телефония, доступ к файлам, иногда кассы и терминалы. При переключении на резерв ломается не сам интернет, а «сессии»: VPN-туннель рвется, меняется внешний IP, часть приложений зависает и просит перелогин.
Два независимых канала и стабильный VPN
Практичная схема для филиала - два канала от разных провайдеров (или хотя бы разных технологий: оптика плюс LTE/5G) и один маршрутизатор с failover.
Чтобы VPN переживал переключение спокойнее, заранее заложите:
- приоритизацию трафика (QoS) для VPN на обоих каналах
- короткие таймеры обнаружения отказа без частых «дерганий»
- VPN, который быстро переустанавливается, и понятные правила на случай смены адреса
- отдельную гостевую сеть, чтобы чужой трафик не забивал канал в момент аварии
Если в филиале критичны кассы, эквайринг или терминалы, часто нужен резерв не только «железом», но и логикой. Например: платежи и кассы направлять через более стабильный канал, а общий офисный интернет - через основной. Тогда при аварии сотрудники потеряют скорость, но продажи не остановятся.
Одно устройство или два
Одного маршрутизатора достаточно, если филиал небольшой, требования простые и есть запасной блок питания. Два устройства (active/standby) имеют смысл, когда важна не только связь, но и отказ самого маршрутизатора.
Выбирайте два устройства, если филиал работает 24/7, связан с деньгами, много VPN и правил, часто бывают отключения питания или перегрев в стойке, есть жесткие требования по времени восстановления.
Отдельно обсудите с провайдерами независимость: разные кабельные вводы, разные узлы подключения и, по возможности, разные трассы. На практике это решает больше проблем, чем покупка более дорогого роутера.
Пример: филиал клиники держит VPN к головной площадке и отправляет данные в медсистему. При падении оптики LTE подхватывает трафик, VPN переустанавливается за минуту, а терминалы работают через приоритетный маршрут. Если проект ведет системный интегратор вроде GSE.kz, это обычно закрепляют в схеме и тестах до запуска, чтобы переключение было предсказуемым.
Схемы для головной площадки: больше точек отказа - больше резерва
В головном офисе интернет часто держит на себе все: почту, телефонию, облака, VPN в филиалы, удаленку и доступ к внутренним системам. Подход «один толстый канал» обычно хуже двух независимых: он не спасает от аварии у провайдера, проблем на магистрали или ошибок при работах на линии.
Базовая схема - два разных провайдера и два пограничных устройства (маршрутизатора или межсетевых экрана). В идеале у провайдеров разные трассы ввода в здание и разные точки подключения, а устройства питаются от разных UPS. Тогда отказ одного канала или одного «железа» не останавливает офис.
Важно резервировать не только выход наружу, но и маршрутизацию внутри. Частая ошибка: два провайдера есть, а внутри все упирается в один коммутатор, один firewall или один линк до серверной. Минимум - пограничные устройства должны быстро переключать маршрут по состоянию канала, а LAN-шлюз для пользователей не должен быть единственной точкой отказа.
Когда стоит задуматься о BGP
BGP нужен не всем. Обычно его рассматривают, если нужно одновременно использовать два канала (а не «основной плюс резерв»), важна стабильность входящего трафика для внешних сервисов, есть собственная адресация и требования к управлению маршрутами, или простой failover дает заметные простои и «подвисания» сессий.
Отдельный контур для серверной и критичных сервисов
В головной площадке полезно выделить отдельный контур для серверной: отдельные VLAN, отдельные правила безопасности, иногда отдельный интернет-выход. Чаще всего отдельно защищают доступ к VPN-концентратору, телефонии, терминальным серверам и системам учета, чтобы проблемы в пользовательской сети не задели критичные сервисы.
Если нужна помощь с проектированием такой схемы и проверкой узких мест, системный интегратор вроде GSE.kz обычно начинает с карты точек отказа и плана тестов переключения до ввода в эксплуатацию.
Пошагово: как спроектировать и внедрить резервирование
Начните с того, что именно должно продолжать работать. Для кого-то критичны касса и телефония, для кого-то - доступ к CRM и VPN. Запишите сервисы и рядом укажите допустимый простой: 0 минут, 15 минут, 2 часа. Это быстро отсекает лишние траты.
Дальше проверьте, насколько каналы действительно независимы. Два тарифа у одного провайдера часто идут по одной магистрали и одному вводу в здание. Надежнее сочетать разных операторов, разные точки ввода и разные типы доступа (например, оптика плюс LTE/5G как аварийный вариант).
Затем решите, где будет происходить переключение: один маршрутизатор с двумя WAN или два отдельных устройства. Параллельно закройте питание: если роутер и коммутатор без ИБП, резервный канал не спасет при коротком отключении света.
Рабочая последовательность обычно такая:
- Список сервисов и приоритетов, согласованный допустимый простой.
- Два независимых канала и проверка вводов, магистралей, условий SLA.
- Выбор схемы (1 или 2 роутера) и ИБП для сетевого узла.
- Настройка failover и правил трафика (что идет через основной, что может уходить в резерв).
- План тестов и быстрый откат на прежнюю конфигурацию.
Пример: в небольшом офисе основной канал держит весь трафик, а резервный используется только при аварии. При этом VPN и телефонию можно закрепить за более стабильным каналом, а обновления и гостевой Wi‑Fi ограничить, чтобы не забивать резерв.
Если резервирование делается для нескольких площадок, удобно стандартизировать настройки и оформить их как типовой шаблон. В Казахстане такие проекты часто реализуют интеграторы с круглосуточной поддержкой и сервисной сетью, чтобы устранение аварий не зависело от одного человека.
Как тестировать отказоустойчивость без боли и рисков
Тест нужен не для галочки. Он показывает, что схема работает в реальности: переключается маршрут, живут VPN, не срываются звонки, а сотрудники почти не замечают сбой.
Начинайте с безопасной имитации аварий. Делайте это в заранее выбранное окно (вечер, выходные) и предупредите пользователей. Самые понятные проверки:
- Вытащить WAN-кабель из основного роутера или модема (проверка физического обрыва).
- Отключить конкретный WAN-порт на маршрутизаторе (проверка логики переключения).
- Обесточить модем/ONT провайдера (сценарий «упал провайдерский CPE»).
- Отключить основной канал в личном кабинете провайдера или попросить временно заблокировать сессию (если это возможно по регламенту).
Тестируйте сервисы по отдельности, иначе сложно понять, что именно сломалось. Минимальный набор: выход в интернет, доступ к облакам и почте, VPN до головного офиса, телефония (SIP), критичные внутренние системы.
Время переключения измеряйте просто: включите непрерывный пинг до внешнего адреса и до адреса в VPN, параллельно запустите видеозвонок или загрузку файла. Важно не только «через сколько секунд появился интернет», но и восстановились ли сессии. Пинг может вернуться через 10 секунд, а звонок оборвется и сам не поднимется без перерегистрации.
По частоте: для малого офиса обычно достаточно раз в квартал и после любых изменений у провайдеров или в настройках. Назначьте ответственного (админ или подрядчик) и владельца результата со стороны бизнеса.
Результаты фиксируйте в простом журнале:
- дата и окно работ
- что именно отключали и на сколько
- время переключения и время полного восстановления
- какие сервисы пострадали и как это проявилось
- что поправили и когда повторили проверку
Так быстро становится видно, где реальная слабая точка: канал, роутер, VPN или телефония.
Мониторинг и оповещения: чтобы резерв реально работал
Резервирование часто «существует на бумаге» до первого сбоя. Самая неприятная ситуация - основной канал упал ночью, резерв тоже не поднялся, а вы узнаете об этом утром от бухгалтерии или клиентов. Мониторинг нужен, чтобы видеть проблему раньше пользователей.
Минимум, который стоит контролировать постоянно, даже в маленьком офисе:
- доступность обоих каналов (проверка снаружи и изнутри)
- задержку и потери пакетов
- нагрузку на канал в час пик
- факт и время переключения на резерв и обратно
- состояние модема/роутера и питание
Оповещения должны быть простыми. Назначьте одного основного получателя и одного запасного, и заранее договоритесь, что считается аварией: например, «потери выше 10% более 3 минут» или «задержка выросла в 2 раза и держится 5 минут». Важно, чтобы уведомления приходили не только в почту, которую легко пропустить, а в канал, который действительно заметят.
Отдельно сохраняйте логи переключений. Когда VPN в филиале «то работает, то нет», по логам видно, что связь не падала полностью, а была серия коротких переключений. Это помогает не гадать, виноват ли провайдер, оборудование или настройки.
Мобильный резерв проверяйте по факту, а не по «количеству палочек». Смотрите уровень сигнала и делайте короткий замер реальной скорости и задержки в рабочее время. Типичный сценарий: днем все хорошо, а к вечеру соты перегружены, и резерв формально есть, но сервисы еле дышат.
Если инфраструктуру собирает интегратор (например, на базе оборудования и поддержки GSE.kz), попросите сразу настроить понятные метрики, журнал событий и тестовые уведомления. Это обычно окупается в первый же инцидент.
Частые ошибки и ловушки при резервировании
Проблемы чаще начинаются не из-за сложных настроек, а из-за «мелочей», о которых вспомнили слишком поздно. На схеме все выглядит правильно, а в реальной аварии система не спасает.
Что ломается на практике
Иногда покупают два канала, но физически они идут одним и тем же путем: один ввод в здание, один кабель-канал, один узел. В итоге экскаватор, пожар в подъезде или авария на линии выключают сразу «основной» и «резервный».
Другая ловушка: резервный канал есть, но через него не ходят нужные сервисы. Офис переключился на LTE, а VPN до головной площадки не поднимается из-за маршрутов, политик доступа или ограничений у оператора.
Еще бывает «интернет есть, но ничего не открывается». Переключение прошло, но DNS, почта, облачные приложения или телефония завязаны на старый адрес, старые DNS-серверы или слишком долгие таймауты.
И, конечно, банальный сценарий: пропало питание, и вместе с ним погасли оба модема и роутер. Без ИБП резерв не спасает.
Проверять схему нужно регулярно. Разовый тест при запуске не показывает, что будет через полгода после смены тарифа, обновления роутера или правок в VPN.
Быстрые признаки, что схема рискованная:
- оба канала сходятся в одну точку (один ввод, одна стойка, одна магистраль)
- на резерве не открываются критичные сервисы (VPN, почта, телефония)
- DNS отрабатывает медленно, приложения «висят» минутами
- нет ИБП на роутере, коммутаторе и модемах
- нет привычки тестировать хотя бы раз в квартал
Пример: в филиале «все было нормально», пока не отключили свет на этаже. Канал от провайдера жив, LTE-модем жив, но оба без питания - и касса, и VPN, и почта падают одновременно.
Короткий чеклист перед запуском и для ежеквартальной проверки
Резервирование считается рабочим, когда люди почти не замечают аварий, а переключение и возврат проходят предсказуемо.
Короткий набор проверок, который удобно повторять перед вводом и затем раз в квартал:
- Подтвердите независимость каналов: разные провайдеры или разные вводы, разное оборудование на стороне оператора, отдельные трассы хотя бы до здания.
- Проведите реальное отключение: выдерните WAN1, отключите порт или обесточьте модем (по очереди для каждого канала) и замерьте время восстановления интернета и VPN.
- Проверьте критичные сервисы на резерве: заранее утвержденный список (почта, телефония, бухгалтерия, CRM, доступ в облако, VPN) и критерии «работает/не работает».
- Убедитесь, что узел переживет потерю питания: ИБП для роутера, коммутатора и, если нужно, оборудования оптики, плюс простой план действий дежурного.
- Настройте мониторинг и дисциплину тестов: кто получает оповещения, куда они приходят, и когда по календарю проводится проверка.
Пример: в филиале на 15 человек при отключении основного канала интернет «появляется», но VPN не поднимается, потому что на резерве другой внешний IP, а правила на стороне головной площадки не обновили. Такой сбой ловится только тестом с реальным отключением, а не по зеленой лампочке на роутере.
После каждого теста фиксируйте результат: что отключали, сколько заняло переключение, что не заработало и кто это исправляет. Через квартал эти заметки экономят часы поиска причин.
Реалистичные сценарии и следующие шаги
Резервирование начинает окупаться не только в момент большой аварии, а в обычный рабочий день: когда один провайдер копает кабель, а у вас продолжаются звонки, оплата, доступ к почте и VPN.
Пример 1: небольшой офис плюс филиал. Часто достаточно двух разных каналов (например, оптика плюс 4G/5G) и одного маршрутизатора с автоматическим переключением. В филиале важно, чтобы VPN поднимался сам, без ручных перезагрузок, и чтобы переключение не ломало доступ к облачным сервисам и телефонии.
Пример 2: головной офис. Здесь больше точек отказа, поэтому разносите не только провайдеров, но и «железо» и питание. Минимум: два независимых ввода от разных операторов, два маршрутизатора или два граничных устройства, отдельные блоки питания и ИБП. В идеале - разные стойки и разные трассы кабелей, иначе один сбой по электрике может обнулить весь резерв.
Перед закупкой зафиксируйте требования:
- какие сервисы должны жить при аварии (VPN, телефония, кассы, удаленный доступ)
- допустимое время простоя и переключения
- типы каналов и их независимость (провайдеры, трассы, оборудование)
- кто отвечает за настройку, тесты и поддержку
- сроки и окна работ, чтобы не остановить бизнес
Интегратора обычно привлекают, когда есть несколько площадок, сложные VPN, требования по безопасности или нужно регулярно и доказуемо тестировать отказоустойчивость по регламенту.
Если нужно, GSE.kz может помочь с обследованием площадок, подбором схемы и настройкой как системный интегратор, а также с круглосуточной поддержкой. Параллельно можно закрыть и базовую инфраструктуру под сервисы (серверы, рабочие станции), чтобы резерв был не только «в интернете», но и внутри компании.
Частые вопросы
Зачем вообще резервировать интернет, если «обычно и так работает»?
Резерв нужен, чтобы рабочие процессы не останавливались при сбое: упал провайдер, оборвался кабель, завис роутер или пропало питание. Даже если «интернет есть», могут не работать VPN, телефония, кассы или облака — резервирование закрывает именно такие ситуации.
Какой самый простой и недорогой вариант резерва для малого офиса?
Минимум — второй независимый канал *или* мобильный LTE/5G как запасной, плюс ИБП для роутера и модема. Практичный старт: - основной проводной канал + LTE/5G резерв; - роутер с двумя WAN и автоматическим переключением; - 10–15 минут питания от ИБП, чтобы пережить краткие отключения света.
Как понять, что два провайдера действительно независимы?
Два провайдера — это не всегда независимость. Важно, чтобы линии не сходились в одну точку. Проверьте: - разные вводы в здание (по возможности); - разные стояки/кроссовые/шкафы; - разные трассы хотя бы до здания; - разные узлы подключения у операторов (если это можно согласовать). Два договора, заведенные в один и тот же шкаф по одной трассе, дают слабый резерв.
Что лучше: один роутер с двумя WAN или два роутера?
Один роутер с двумя WAN — быстрее и дешевле, обычно хватает небольшому офису. Минус: роутер остается единственной точкой отказа. Два роутера (active/standby) стоит выбирать, если: - простой критичен (деньги, 24/7); - много VPN/правил и сложно быстро восстановиться; - бывают проблемы с питанием/перегревом/портами; - нужно пережить отказ самого устройства без ручных действий.
Почему при переключении на резерв часто падает VPN?
Чаще всего проблема в смене внешнего IP и маршрутов: туннель рвется, сессии не восстанавливаются, приложения «висят». Иногда добавляется асимметричная маршрутизация — пакеты «туда» и «обратно» идут разными каналами. Что помогает: - корректные политики маршрутизации, чтобы VPN работал предсказуемо; - приоритизация (QoS) для VPN/голоса; - адекватные таймеры проверки канала, чтобы не было постоянных «дерганий».
Может ли быть так, что интернет «есть», но сайты и сервисы не открываются?
Да, и это частая ловушка. Физически канал поднялся, но доменные имена не резолвятся, потому что: - DNS-сервер недоступен через резерв; - настройки DNS привязаны к «основному» провайдеру; - таймауты слишком длинные, и приложения ждут минутами. Проверяйте отдельно: доступ в интернет, DNS, почту/облака и VPN — тогда быстрее понятно, где именно сбой.
Хватит ли LTE/5G как резерва, или нужен второй проводной канал?
Если важна работа «как обычно» — да, лучше два проводных. LTE/5G часто годится как аварийный вариант для почты, мессенджеров, удаленного доступа и базовых облаков. Мобильный резерв может подвести, если: - слабый сигнал (подвал, удаленная промзона); - сильные просадки в час пик; - критична задержка (звонки, VPN, терминалы). Правильный подход — заранее проверить скорость и задержку в рабочее время, а не ориентироваться на «палочки» связи.
Нужен ли ИБП, если есть резервный интернет-канал?
ИБП нужен почти всегда. Если пропало электричество, то вместе с основным каналом часто гаснут роутер, коммутатор, ONT/модем — и резерв не поможет. Минимум: - ИБП для роутера и модема/ONT; - при необходимости — для коммутатора, если без него пользователи не выйдут в сеть; - запас по времени хотя бы 10–15 минут для типовых кратких отключений.
Как правильно тестировать failover, чтобы не устроить аварию?
Начните с безопасных тестов в согласованное окно и по очереди имитируйте разные аварии. Простые проверки: - вытащить кабель WAN основного канала; - выключить WAN-порт на роутере; - обесточить модем/ONT. И обязательно проверьте не только «интернет появился», но и конкретные сервисы: VPN, SIP/телефонию, кассы/эквайринг, облака. Зафиксируйте время переключения и что не восстановилось само.
Когда действительно стоит задуматься о BGP, а когда это лишнее?
Не всем. BGP обычно нужен, когда важно одновременно использовать два канала, управлять входящим трафиком к вашим внешним сервисам и иметь более предсказуемое поведение при сбоях. Если задача — «упал основной, включился резерв» для офиса или филиала, чаще достаточно обычного failover на пограничном устройстве. Если сомневаетесь, начните с простого сценария и измерьте результаты тестов: время переключения, восстановление VPN и голосовой связи — по этим фактам проще понять, есть ли смысл усложнять схему. В таких проектах системный интегратор (например, GSE.kz) обычно помогает оценить точки отказа и собрать план тестов до запуска.