7 мин
Безопасная разработка по OWASP: практики для внутренних систем
Безопасная разработка по OWASP для внутренних систем: хранение секретов, валидация ввода, права на API, код-ревью, ошибки и чек-листы.
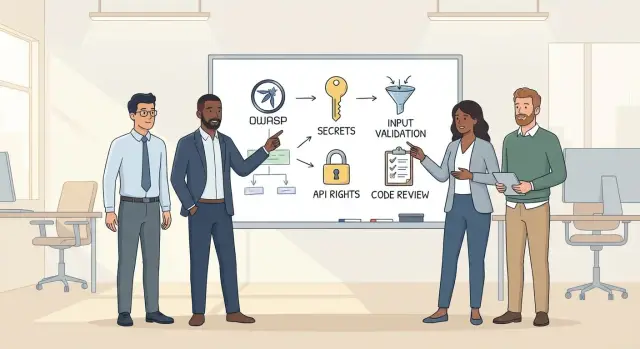
Зачем внутренним системам OWASP на практике
Внутренние системы часто считают «безопасными по умолчанию»: доступ только из офиса, все пользователи знакомы, данные «не публичные». На деле именно такие системы становятся удобной целью, потому что их реже проверяют и в них быстрее накапливаются компромиссы.
Атакуют их не только «снаружи». Сценарии обычно приземленные: фишинг уводит учетку, у подрядчика остается доступ после проекта, сервис случайно открывают в интернет из-за ошибки настройки, иногда вред наносит инсайдер. Еще один частый источник проблем - автоматизация: скрипты, интеграции и боты делают много запросов и легко обходят «ручные» проверки.
Последствия у внутренних систем обычно не выглядят как «киберкатастрофа», но стоят дорого: утечка персональных данных или коммерческой информации, подмена реквизитов в заявках, изменения справочников и ролей (после чего доступ «расползается»), простой сервиса из-за удаления данных, шифрования или перегруза.
Подход OWASP полезен тем, что дает команде общий язык. Когда разработчик, тестировщик и владелец продукта говорят «валидация ввода», «авторизация на уровне объекта» или «секреты не в коде», они подразумевают одно и то же. Это сильно снижает количество споров в стиле «у нас же только для сотрудников».
Важно понимать границы: безопасная разработка по OWASP внутри команды - это не попытка сделать «идеальную безопасность», а набор устойчивых привычек. Речь о практиках, которые реально встроить в ежедневную работу: где хранить секреты, как проверять ввод, как разделять «вошел» и «разрешено», как делать ревью с фокусом на риски. Даже такой минимум закрывает большую часть типовых уязвимостей внутренних систем.
Быстрая модель угроз: что защищаем и от кого
Чтобы практики OWASP не были «для галочки», начните с короткой модели угроз. Она занимает 30-60 минут и помогает договориться, что именно защищаем и какие атаки для вас реалистичны.
Сначала перечислите, какие данные проходят через систему и где они хранятся. Обычно хватает нескольких категорий: персональные данные сотрудников или клиентов, финансы (счета, лимиты, заявки, цены), служебные документы (договоры, спецификации), учетные данные и права (роли, токены, ключи, журналы), технические данные (логи, дампы, выгрузки).
Дальше зафиксируйте роли и «нормальные действия» для каждой роли. Внутренние системы часто ломаются не из-за хакера «с улицы», а из-за того, что обычный пользователь получает лишние возможности: видит чужие заявки, меняет статус, выгружает список сотрудников.
Теперь набросайте карту входов: откуда в систему что-то приходит. Это не архитектурная схема, а перечень точек, где проще всего ошибиться: веб-интерфейс, мобильный доступ, API для других отделов, интеграции с бухгалтерией или HR, импорт файлов, очереди задач, админка.
В конце выберите «самое страшное» и расставьте приоритеты. Помогает простой набор вопросов:
- Что нанесет самый большой ущерб: утечка, подмена, блокировка работы.
- Какая точка входа доступнее всего и хуже контролируется.
- Где последствия тихие (ошибка долго незаметна).
- Что можно повторить массово (одной кнопкой или скриптом).
Пример: во внутренней системе учета оборудования добавили API для списания. Самая опасная история - не «взлом», а списание чужих позиций через подмену идентификатора в запросе. Приоритеты становятся очевидны: строгая проверка прав на операцию, аудит действий и ограничения на массовые изменения.
Хранение секретов: правила, которые реально соблюдать
Секреты во внутренней системе - это не только пароли админов. Утечки часто начинаются с «временных» токенов и тестовых ключей, которые потом остаются в коде. Проще всего стартовать с четкого списка: что вы считаете секретом.
Обычно это пароли и PIN-коды, сессионные токены, JWT и refresh-токены, API-ключи и ключи к облакам, сертификаты и приватные ключи, строки подключения к базам и очередям.
Дальше правило, которое экономит нервы: секреты не должны жить в коде, репозитории, тикетах, чатах и документации. Даже в закрытом корпоративном Git это все равно копируется, форкается, попадает в бэкапы и к подрядчикам.
Практичный минимум без большой перестройки:
-
Храните секреты вне репозитория: переменные окружения или отдельные конфиги, которые не коммитятся.
-
Разделяйте доступы: у разработчика, CI и продакшена должны быть разные ключи. Тестовый токен не должен открывать прод.
-
Давайте минимум прав: ключ только на нужный сервис и только на нужные операции.
Ротация и отзыв должны быть понятной процедурой. Если ключ «вечный», его почти никогда не поменяют. Задайте сроки (например, 60-90 дней) и меняйте ключи сразу при увольнении сотрудника, смене подрядчика или подозрении на утечку.
Если утечка все же произошла, действуйте по плану: отозвать ключ и выпустить новый, найти место утечки (коммит, лог, чат), проверить активность по этому ключу, обновить все места использования, добавить проверку, чтобы это не повторилось.
Отдельная ловушка - логи, дампы и отчеты об ошибках. Не логируйте заголовки Authorization, cookies, строки подключения и поля вроде password. Маскируйте значения и используйте безопасные шаблоны логирования, чтобы секрет не мог случайно оказаться в тексте ошибки.
Валидация ввода и безопасный вывод: базовый стандарт
Внутренние системы часто считают «безопасными по умолчанию», потому что к ним есть доступ только из сети компании. Но одна ошибка в обработке ввода быстро превращается в уязвимость, даже если пользователь «свой». Для безопасной разработки по OWASP базовый стандарт простой: принимайте только то, что ожидаете, и выводите только то, что безопасно показывать.
Принцип allowlist (разрешающий список) работает лучше, чем попытки «запретить плохое». Вместо «запретим странные символы» задайте точные правила: тип, длина, формат, диапазон значений. Все, что не проходит правила, отклоняйте.
Проверяйте данные на границе системы: параметры URL, заголовки, тело JSON, файлы, значения из очередей и интеграций. Каждый вход - недоверенный, даже если его прислал другой ваш сервис.
Перед проверками нужна нормализация. Приводите строки к единому виду (обрезка пробелов, единая кодировка), даты - к одному формату, телефоны - к одной маске. Иначе вы валидируете одно, а храните и обрабатываете другое.
Типовые атаки закрываются дисциплиной. Инъекции (SQL/NoSQL) уходят при параметризованных запросах и запрете динамической сборки запросов из строк. XSS легко появляется во внутренней админке, если отображать пользовательские поля без экранирования. Командные инъекции возникают, когда «для удобства» передают ввод прямо в shell.
Ошибки показывайте нейтрально: пользователю - простое сообщение и код, детали (стек, SQL, конфиги) - только в логах.
Короткая проверка для нового эндпоинта (например, создания заявки в сервис-деске):
- Опишите контракт: обязательные поля, типы, длины, допустимые значения.
- Нормализуйте вход до валидации (пробелы, регистр, формат дат).
- Отклоняйте лишние поля и неизвестные параметры.
- Используйте безопасные вызовы: параметризованные запросы, без shell.
- Возвращайте нейтральные ошибки, детали пишите в логи.
Права на API: как не перепутать «вошел» и «разрешено»
Частая ошибка во внутренних системах: человек вошел в систему, значит ему можно почти все. Это путаница между аутентификацией и авторизацией. Аутентификация отвечает на вопрос «кто ты?», а авторизация - «что тебе можно делать?». Для безопасной разработки по OWASP эти вещи нужно разделять всегда, даже если система «только для своих».
Пример: сотрудник склада входит под своим аккаунтом, но это не означает, что он может выгружать финансовые отчеты или менять права других пользователей. Если авторизация завязана только на видимость кнопок в интерфейсе, достаточно отправить прямой запрос к API, и запрет обойдет любой, кто знает адрес эндпоинта.
Полезное правило - «минимально необходимые права». Роли должны быть узкими и понятными: не «пользователь» и «админ», а роли под реальные задачи. То же касается сервисных аккаунтов: отдельный аккаунт для интеграции, отдельные ключи, отдельные права, без «супер-токена на все».
Особенно внимательно относитесь к местам, где цена ошибки выше: админ-функции, массовые операции (массовое удаление, смена статуса), экспорты, отчеты, операции с персональными данными. Именно там чаще всего пропускают проверку, потому что «этим все равно пользуются только админы».
Проверка должна стоять на каждом методе API: на чтение, изменение, удаление, экспорт. И лучше проверять не роль как ярлык, а конкретное разрешение на действие над конкретным объектом (например, «может редактировать заявку своего подразделения»).
Чтобы это не осталось на словах, добавьте тесты доступа для каждой роли:
- Позитивный сценарий: роль X может выполнить действие Y.
- Негативный сценарий: роль X не может выполнить действие Z.
- Проверка «чужих» объектов: нельзя читать или менять записи другого отдела.
- Экспорты и отчеты: доступ отдельно, без «наследования по кнопке».
- Сервисный аккаунт: ограниченные права и отказ на лишние эндпоинты.
Пошаговое внедрение практик в команде без остановки разработки
Чтобы OWASP-практики не превратились в проект на полгода, начните с малого и сделайте безопасность частью обычного рабочего цикла. Не пытайтесь «закрыть все сразу». Договоритесь о минимуме, который команда реально делает каждую неделю.
Рабочий подход обычно такой:
- Зафиксировать минимальный стандарт: где и как храним секреты, что считаем валидным вводом, как проверяем права на API, что логируем и что запрещено логировать.
- Добавить короткий чек-лист «готово к релизу» прямо в описание задачи. На 30-60 секунд, иначе его перестанут читать.
- Включить базовые проверки в сборку: линтеры, поиск типовых ошибок, простые security-сканы зависимостей. Это должны быть «ворота», которые ловят повторяющиеся проблемы до ревью.
- Назначить владельца требований безопасности в команде. Это не отдельная должность, а человек, который следит за единым стандартом.
- Начать измерять прогресс: сколько проблем нашли до релиза, сколько после, и среднее время на исправление.
Мини-пример: разработчик добавляет новый эндпоинт для внутреннего сервиса. По чек-листу он проверяет, что секреты не попали в конфиги, входные поля ограничены по формату и длине, доступ к методу ограничен не только фактом входа, но и правами. Сборка дополнительно ловит случайный вывод токена в лог.
Если среднее время исправления падает, а «послерелизных» находок меньше, вы на правильном пути.
Код-ревью с фокусом на безопасность: на что смотреть
Код-ревью по безопасности не должно превращаться в отдельный «аудит раз в год». В ежедневной практике команды это один из самых дешевых способов поддерживать безопасную разработку по OWASP, пока изменения еще маленькие и их легко поправить.
Что проверять в каждом PR
Начните с короткого набора проверок, который повторяется из раза в раз. Он быстро становится привычкой и почти не замедляет ревью:
- Валидация и преобразования: где именно проверяется ввод, есть ли ограничения по длине и формату, нет ли доверия к данным «изнутри».
- Права: отделены ли аутентификация и авторизация, проверяются ли роли или доступ к конкретному объекту.
- Ошибки и логи: не утекли ли детали в ответ или логи (токены, персональные данные), корректны ли коды ошибок.
- Внешние сервисы: есть ли таймауты, повторные попытки, защита от «зависания» и понятное поведение при недоступности.
- Настройки по умолчанию: ограничения включены сразу, а не «потом добавим».
Полезно отдельно вылавливать «красные флаги». Они часто выглядят как удобные сокращения, но потом превращаются в обход проверок:
- Условие типа
if (isAdmin || debug)или скрытая ветка, включаемая параметром запроса. - Проверка прав только в UI, без серверной проверки.
- Небезопасные дефолты (например, доступ «всем авторизованным» вместо конкретной роли).
- Логирование всего запроса целиком, включая заголовки и токены.
Чтобы ревью было быстрее, держите PR небольшими и используйте шаблон описания: что изменилось, какие права затронуты, что будет при ошибке внешнего сервиса. Если место спорное, фиксируйте коротко: риск и план исправления со сроком. Например: «Новый эндпоинт вызывает внешний сервис без таймаута; риск зависания воркера; исправление: таймаут 2-3 секунды и понятный ответ пользователю».
Частые ошибки, которые делают внутренние системы уязвимыми
Главная ловушка внутренних систем - вера в то, что «мы за VPN, значит можно проще». На практике инциденты чаще происходят изнутри: общие учетные записи, доступ подрядчиков, фишинг, ошибки в настройках. Поэтому OWASP полезен именно для «внутреннего контура».
Вот ошибки, которые встречаются чаще всего:
- Разные правила в разных средах: в dev и test можно «как-нибудь», а затем те же настройки, ключи и привычки незаметно попадают в prod.
- Одинаковые пароли, токены и ключи в dev/test/prod. Один утекший секрет из тестового стенда превращается в доступ к боевой системе.
- Проверка прав сделана только на фронтенде или только в одном сервисе. Прямой вызов API или обходной маршрут через другой сервис открывает то, что «в интерфейсе не показывали».
- Слишком широкие роли вроде admin/superuser. Удобно на старте, но потом любой доступ превращается в полный, и уже сложно понять, кто что должен уметь.
- Логи содержат персональные данные, токены, номера документов и тексты исключений с деталями запросов. Логи часто доступны шире, чем база данных, и хранятся дольше.
Простой сценарий: сотруднику выдали роль admin, чтобы он мог править справочник. Через месяц этот же аккаунт используют для выгрузки отчетов, а еще через месяц пароль оказывается в переписке. Итог - доступ ко всему, хотя изначально нужна была одна маленькая операция.
Быстро снизить риск обычно помогает несколько шагов: разделить секреты по средам, перенести проверку прав на серверную сторону для каждого эндпоинта, заменить «admin» на набор конкретных разрешений и договориться, что в логах нет токенов и чувствительных данных.
Короткий чек-лист перед релизом
Перед выкладкой внутреннего сервиса полезно сделать короткую паузу и пройти один и тот же набор проверок. Это не заменяет тестирование, но хорошо ловит типовые ошибки и поддерживает безопасную разработку по OWASP как привычку.
Проверьте пункты ниже и зафиксируйте результат в задаче на релиз:
- Секреты: в репозитории нет паролей, токенов и ключей (в том числе в примерах конфигов). Доступ выдан по минимуму, ротация предусмотрена хотя бы для самых важных ключей.
- Ввод и вывод: для ключевых полей есть allowlist-валидация (формат, длина, диапазон). Одинаковые правила применяются в API и в UI, сообщения об ошибках не раскрывают детали реализации.
- Права на API: на каждом эндпоинте есть проверка не только факта входа, но и полномочий. Есть негативные тесты, подтверждающие, что роль без прав не получит доступ.
- Логи и ошибки: в логах нет секретов и персональных данных, даже при исключениях. Коды ошибок понятные, детали для отладки остаются внутри.
- Зависимости: обновления запланированы, критичные уязвимости не откладываются «на потом». Если библиотеку нельзя обновить сразу, есть временная мера (настройка, ограничение функции, компенсирующий контроль).
Мини-сценарий для самопроверки: добавили новый эндпоинт для выгрузки отчета. Попробуйте вызвать его пользователем без нужной роли, отправьте слишком длинный параметр, затем спровоцируйте ошибку и проверьте, не попал ли в логи токен. Если все три проверки проходят, шанс неприятных сюрпризов после релиза заметно ниже.
Пример из жизни: новый эндпоинт во внутренней системе
Команда внутреннего кадрового сервиса добавляет эндпоинт «выгрузка сотрудников». Идея простая: руководители подразделений хотят выгружать список людей в CSV для сверки ставок и графиков.
Риски тоже простые, но неприятные. Во-первых, утечка персональных данных (ФИО, ИИН, контакты). Во-вторых, доступ получит не та роль: человек «вошел в систему», но это не значит, что ему можно видеть всех сотрудников. В-третьих, фильтры поиска (например, department, name, dateFrom) легко становятся точкой для инъекций или обхода ограничений.
Команда действует по шаблону безопасной разработки по OWASP, не усложняя жизнь:
- Определяют роли и права: HR видит все, руководитель - только свое подразделение, бухгалтерия - только нужные поля.
- На уровне API проверяют разрешения на каждый запрос, а не «один раз при входе».
- Валидируют ввод по allowlist: разрешенные поля фильтра, допустимые форматы, диапазоны дат.
- Добавляют лимиты: максимальный размер выгрузки, пагинацию, ограничение частоты запросов.
- Формируют экспорт безопасно: фиксированный набор колонок, экранирование значений, корректные заголовки, без «передачи сырого SQL в фильтре».
На ревью смотрят не только на код. Проверяют, что в логах нет персональных данных и секретов, что ошибки не раскрывают структуру базы и внутренние детали, что есть тесты на доступ (негативные сценарии для каждой роли). Если выгрузка делается в файл, убеждаются, что имя файла не собирается из пользовательского ввода и что временные файлы удаляются.
Если находка или инцидент все же случился (например, руководитель смог выгрузить «всех сотрудников»), команда дополняет релизный чек-лист: отдельный пункт про проверку области видимости данных (scoping) и обязательный тест, который подтверждает, что API возвращает только разрешенную выборку.
Следующие шаги: закрепить практики и улучшать процесс
Чтобы практики OWASP не остались разовой инициативой, выберите 2-3 улучшения на ближайшие две недели и внесите их в план спринта как обычные задачи. Хороший признак - когда у каждого пункта есть владелец и понятный критерий готовности.
Быстрый набор, который дает заметный эффект:
- Перевести секреты в единое хранилище и запретить их в коде и конфигурациях.
- Добавить стандарт валидации ввода для всех новых эндпоинтов.
- Включить проверку прав на уровне каждого API-метода (не только проверку входа).
- Зафиксировать минимальный чек на ревью: секреты, ввод, права, логирование.
Дальше помогает короткий воркшоп на 45-60 минут. Не про теорию, а про единые правила: где лежат ключи, какие поля валидируем, как формулируем роли и разрешения, какие логи считаем допустимыми. После воркшопа запишите правила на одну страницу и договоритесь, что они обязательны для новых изменений.
Отдельно подготовьте два коротких регламента, чтобы не теряться в стрессовый момент:
- Если утек ключ: кто отзывает, где меняем, как проверяем следы, кого уведомляем.
- Если нашли уязвимость: как фиксируем, как оцениваем риск, как выпускаем патч, как делаем постмортем.
Иногда лучше подключать помощь извне. Это уместно, если система растет быстрее процесса, много интеграций и прав доступа, есть несколько сред, или требуется изоляция окружений и аккуратное развертывание.
Если параллельно нужна инфраструктура и внедрение, GSE.kz может помочь как системный интегратор: подобрать и поставить серверы и рабочие станции, организовать размещение и поддержку, а также базовые меры безопасности для среды разработки и продакшена.
Частые вопросы
Зачем OWASP нужен именно для внутренних систем, если они за VPN?
OWASP помогает убрать иллюзию «внутри значит безопасно». Он дает понятные практики, которые закрывают типовые провалы внутренних сервисов: утечки секретов, слабую авторизацию, ошибки в обработке ввода и неосторожное логирование.
Какие реальные угрозы чаще всего ломают внутренние сервисы?
Самый частый риск — не «взлом с улицы», а компрометированная учетная запись, лишние права у обычной роли, забытый доступ подрядчика или ошибочная публикация сервиса наружу. Начните с того, что считаете входом все: UI, API, импорты файлов, интеграции и фоновые задачи.
Как быстро сделать модель угроз, чтобы это не превратилось в большой проект?
Сделайте короткую сессию на 30–60 минут: перечислите данные, роли и точки входа, затем выберите 2–3 самых болезненных сценария (утечка, подмена, остановка работы). Этого достаточно, чтобы приоритизировать проверки прав, аудит и ограничения на массовые операции.
Что именно считать «секретом» и где его нельзя хранить?
Секрет — это не только пароль администратора, но и токены, ключи API, приватные ключи, строки подключения и cookies. Простое правило: секреты не должны попадать в код, репозиторий, тикеты, чаты и логи; храните их вне репозитория и разделяйте по средам (dev/test/prod).
Как организовать ротацию ключей и что делать, если секрет утек?
Сделайте ротацию частью обычной работы: задайте срок жизни ключей и понятную процедуру отзыва. При подозрении на утечку сначала отзовите секрет и выпустите новый, затем найдите источник утечки и проверьте действия, выполненные с этим ключом.
Какой минимальный стандарт валидации ввода стоит принять команде?
Используйте allowlist-валидацию: заранее задайте тип, длину, формат и диапазон значений и отклоняйте все, что не подходит. Проверяйте на границе системы и нормализуйте данные до проверки, чтобы вы валидировали то же самое, что потом храните и обрабатываете.
Как на практике снизить риск SQL-инъекций и XSS во внутренней админке?
Параметризуйте запросы и не собирайте их из строк, экранируйте вывод в интерфейсах и не передавайте пользовательский ввод в shell. Ошибки для пользователя делайте нейтральными, а технические детали оставляйте только во внутренних логах.
Почему нельзя считать «вошел в систему» достаточным для доступа к API?
Аутентификация отвечает «кто ты», а авторизация — «что можно делать», и это нужно проверять на каждом методе API. Не полагайтесь на скрытые кнопки в UI: сервер должен проверять право на действие над конкретным объектом, иначе подмена идентификатора в запросе даст доступ к чужим данным.
На что в первую очередь смотреть на код-ревью с точки зрения безопасности?
Держите небольшой повторяемый набор проверок: секреты, ввод, права, ошибки и логи, а также опасные «упрощения» вроде debug-веток и логирования целого запроса. Быстрее всего работает, когда PR маленькие и автор сразу пишет, какие роли и данные затронуты.
Как внедрять OWASP-практики без остановки разработки и когда стоит подключать интегратора?
Начните с минимума, который реально выполняется каждую неделю: короткий релизный чек-лист в задачах, базовые проверки в сборке и назначенный ответственный за стандарт в команде. Если параллельно нужно укрепить инфраструктуру (серверы, сегментация, поддержка, мониторинг и процессы), системный интегратор вроде GSE.kz может закрыть эту часть, пока команда фокусируется на коде.